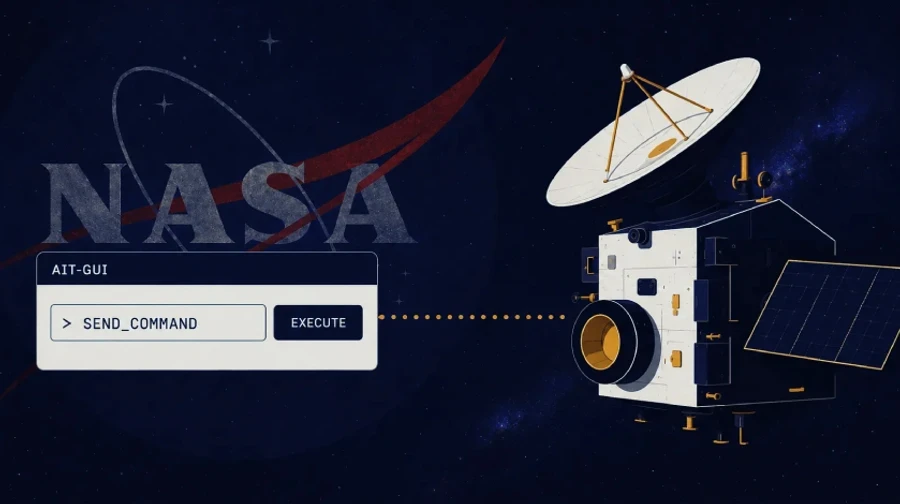
У відкритому програмному забезпеченні NASA/JPL для наземних станцій знайшли критичний ланцюжок уразливостей. За певної конфігурації стороння людина могла без авторизації надсилати команди під’єднаним приладам і космічним апаратам, запускати сценарії та виконувати послідовності команд.
Про це пише The Hacker News. Проблеми виявив дослідник компанії Cycode Юваль Ельбар в AIT-GUI – браузерній панелі керування для AMMOS Instrument Toolkit.
AIT є відкритим набором інструментів для створення наземних систем, які приймають телеметрію та передають команди космічним апаратам, науковим приладам і супутникам CubeSat. AIT-GUI слугує інтерфейсом оператора для роботи з такими системами.
Уразливі версії AIT-GUI не вимагали автентифікації та не перевіряли права доступу для операцій, що змінюють стан системи. Сервер також запускався на всіх мережевих інтерфейсах, ігноруючи задану в налаштуваннях адресу. Тому будь-хто з доступом до відповідного порту міг звернутися до функцій надсилання команд, запуску серверних сценаріїв і виконання командних послідовностей.
Окрема проблема полягала у відсутності захисту від міжсайтового підроблення запитів. Шкідлива вебсторінка могла надіслати команду в AIT-GUI, якщо оператор відкрив її у браузері на комп’ютері з доступом до панелі. Це створювало ризик навіть для консолей, які не були безпосередньо доступні з інтернету.
Два програмні маршрути також неправильно перевіряли шляхи до файлів. Це дозволяло вийти за межі призначених каталогів та спробувати запустити інші сценарії або послідовності команд на сервері.
Ланцюжок уразливостей отримав ідентифікатор GHSA-p9r8-2q67-fp86 та оцінку 9,4 бала з 10 за шкалою CVSS. Він зачіпає AIT-GUI 2.5.1 і попередні версії. Окремого номера CVE на момент публікації не присвоїли.
Розробники випустили AIT-GUI 2.5.2, у якій сервер за замовчуванням приймає з’єднання лише з локального комп’ютера, блокує міжсайтові запити та обмежує доступ сценаріїв дозволеними каталогами. Водночас перевірка The Hacker News показала, що повноцінної автентифікації для командних функцій у цій версії досі немає. Тому дослідники радять не відкривати порт консолі для ненадійних мереж.
Станом на 20 серпня виправлена версія 2.5.2 була доступна у репозиторії проєкту, але не в каталозі PyPI. Останньою опублікованою там збіркою залишалася вразлива AIT-GUI 2.4.1 від липня 2023 року.
Дослідники не повідомляють про використання вразливостей у реальних атаках або надсилання сторонніх команд чинним космічним місіям. Розкриття описує потенційні наслідки для систем, у яких AIT-GUI був розгорнутий і доступний з мережі.